Domain dripping.de kaufen?
Wir ziehen mit dem Projekt
dripping.de um.
Sind Sie am Kauf der Domain
dripping.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain dripping.de kaufen?
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **

Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
Olbas Tropfen 2x 2x50 ml FlüssigkeitSet enthält2x OLBAS® Tropfen 50 mlOlbas Tropfen sind ein bewährtes, konzentriertes Hausmittel, das nach alter Überlieferung als reines Destillat ätherischer Öle aus wertvoller Pfefferminze, Kajeput, Eukalyptus, Wacholderbeeren und Wintergrün gewonnen wird. Olbas Tropfen enthalten keinen Alkohol. Sie wirken schmerzlindernd und antibakteriell und können innerlich, äußerlich und zur Inhalation verwendet werden. Schon wenige Tropfen reichen aus. OLBAS Tropfen Innerlich: Zum Einnehmen – Äußerlich: Zum Einreiben Pflanzliches Arzneimittel. Anwendungsgebiete: Innerlich: Erkältung, Husten, Heiserkeit, Schnupfen, Katarrh, Erschöpfung, Leibschmerzen – Magenschmerzen nervöser Art, Darmkatarrh. Äußerlich: Kopfschmerzen, Nervenschmerzen – Neuralgie, Erschöpfungszustände, rheumatische Beschwerden, Verstauchungen, Wadenkrampf, kleine Wunden, Zahnschmerzen. Gegenanzeigen: Olbas Tropfen dürfen nicht angewendet werden bei bekannter Überempfindlichkeit gegenüber den Wirkstoffen Cajeputöl, Eucalyptusöl und/oder Pfefferminzöl, gegen Cineol und/oder Menthol, die Hauptbestandteile von Cajeput/Eucalyptusöl bzw. Pfefferminzöl sowie gegenüber den sonstigen Bestandteilen, bei Bronchialasthma oder anderen Atemwegserkrankungen, die mit einer ausgeprägten Überempfindlichkeit der Atemwege einhergehen, bei Säuglingen und Kleinkindern unter 2 Jahren (Gefahr eines Stimmritzenkrampfes mit Atemstillstand). Bei Verschluss der Gallenwege und schweren Leberschäden sollen Olbas Tropfen nicht innerlich angewendet werden. Vorsichtsmaßnahmen für die Anwendung und Warnhinweise: Bei akuten Beschwerden, die z.B. mit Rötung, Schwellung oder Überwärmung einhergehen, sowie bei andauernden Beschwerden muss ein Arzt aufgesucht werden. Nach der Anwendung mit Olbas Tropfen sind die Hände gründlich zu reinigen; so kann ein Kontakt mit empfindlichen Körperstellen wie Augen und Schleimhäuten vermieden werden. Es sollte darauf geachtet werden, dass Kinder mit ihren Händen nicht mit den eingeriebenen Hautpartien der Behandelten in Kontakt gelangen können. Zur Anwendung dieses Arzneimittels bei Kindern liegen keine ausreichenden Untersuchungen vor. Es soll deshalb bei Kindern unter 12 Jahren nicht angewendet werden. Olbas Tropfen sollten wegen nicht ausreichender Untersuchungen in Schwangerschaft und Stillzeit nicht angewendet werden. Wechselwirkungen mit anderen Arzneimitteln: Sind nicht bekannt. Dosierungsanleitung und Art der Anwendung: Erwachsene und Jugendliche über 12 Jahre: Innerliche Anwendung: 3 mal täglich 3 – 4 Tropfen auf Zucker oder in etwas lauwarmem Wasser einnehmen. 2 – 4 Tropfen mit heißem Wasser inhalieren, mit 3 – 4 Tropfen in lauwarmem Wasser gurgeln. Äußerliche Anwendung: Als Einreibung 2 – 4 mal täglich 5 – 15 Tropfen auf die Haut auftragen und verreiben. Bei feuchtkalten Umschlägen einige Tropfen dem Umschlagwasser zusetzen. Die Dauer der Anwendung ist abhängig von Art, Schwere und Verlauf der Erkrankung. Beachten Sie aber bitte in jedem Fall die Angaben im ersten Absatz unter...31,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Maqsoodi, Mahbuba: Der Tropfen weiß nichts vom MeerDer Tropfen weiß nichts vom Meer , Eine Geschichte von Liebe, Kraft und Freiheit. Mein afghanisches Herz , Kühlerkomponenten > Elektro- & Hybridautoteile , Erscheinungsjahr: 20170910, Produktform: Leinen, Autoren: Maqsoodi, Mahbuba~Diederichs, Hanna, Seitenzahl/Blattzahl: 367, Abbildungen: s/w Abbildungen im Text, Keyword: afghanistan; buch; bücher; frauen in afghanistan; frauerechte; glaskunst; islam; münchen; shirin ebadi, Fachschema: Afghanistan / Erinnerung, Brief, Tagebuch~Russe~Russland~Südrußland~Frau / Ausland, fremde Kulturen, Fachkategorie: Christentum~Islam~Biografien: allgemein, Region: München~Russland~Afghanistan, Interesse Alter: für Frauen und/oder Mädchen, Warengruppe: HC/Belletristik/Biographien, Erinnerungen, Fachkategorie: Memoiren, Berichte/Erinnerungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Heyne Verlag, Verlag: Heyne Verlag, Verlag: Heyne, Länge: 221, Breite: 139, Höhe: 38, Gewicht: 593, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Was ist Kleinanzeigen-Phishing?
Kleinanzeigen-Phishing ist eine Betrugsmasche, bei der Betrüger gefälschte Kleinanzeigen erstellen, um persönliche Informationen oder Geld von ahnungslosen Nutzern zu stehlen. Die Betrüger geben vor, Waren oder Dienstleistungen anzubieten, verlangen jedoch im Voraus Zahlungen oder persönliche Daten, ohne die versprochene Ware oder Dienstleistung zu liefern. Es ist wichtig, vorsichtig zu sein und verdächtige Anzeigen zu vermeiden, um nicht Opfer von Kleinanzeigen-Phishing zu werden. **


Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
Was ist Instagram Phishing?
Instagram Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte Nachrichten oder Links verwenden, um persönliche Informationen von Instagram-Nutzern zu stehlen. Sie geben sich oft als vertrauenswürdige Quellen aus, um die Opfer dazu zu bringen, ihre Login-Daten preiszugeben. Durch Phishing können die Angreifer Zugriff auf die Konten der Opfer erhalten, um sie zu missbrauchen oder sensible Daten zu stehlen. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen an unbekannte Quellen weiterzugeben, um sich vor Instagram Phishing zu schützen. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
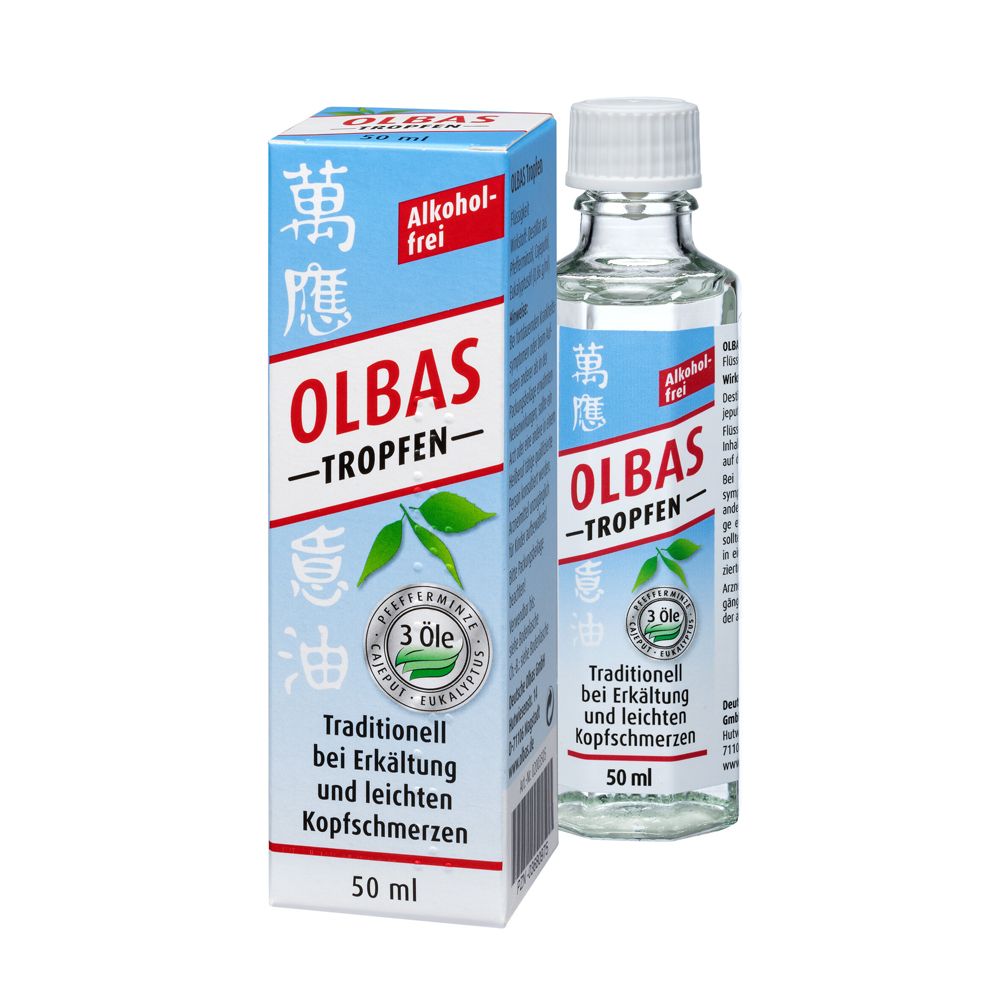
Olbas Tropfen 50 ml FlüssigkeitOlbas Tropfen sind ein bewährtes, konzentriertes Hausmittel, das nach alter Überlieferung als reines Destillat ätherischer Öle aus wertvoller Pfefferminze, Kajeput, Eukalyptus, Wacholderbeeren und Wintergrün gewonnen wird. Olbas Tropfen enthalten keinen Alkohol. Sie wirken schmerzlindernd und antibakteriell und können innerlich, äußerlich und zur Inhalation verwendet werden. Schon wenige Tropfen reichen aus. OLBAS Tropfen Innerlich: Zum Einnehmen - Äußerlich: Zum Einreiben Pflanzliches Arzneimittel. Anwendungsgebiete: Innerlich: Erkältung, Husten, Heiserkeit, Schnupfen, Katarrh, Erschöpfung, Leibschmerzen - Magenschmerzen nervöser Art, Darmkatarrh. Äußerlich: Kopfschmerzen, Nervenschmerzen - Neuralgie, Erschöpfungszustände, rheumatische Beschwerden, Verstauchungen, Wadenkrampf, kleine Wunden, Zahnschmerzen. Gegenanzeigen: Olbas Tropfen dürfen nicht angewendet werden bei bekannter Überempfindlichkeit gegenüber den Wirkstoffen Cajeputöl, Eucalyptusöl und/oder Pfefferminzöl, gegen Cineol und/oder Menthol, die Hauptbestandteile von Cajeput/Eucalyptusöl bzw. Pfefferminzöl sowie gegenüber den sonstigen Bestandteilen, bei Bronchialasthma oder anderen Atemwegserkrankungen, die mit einer ausgeprägten Überempfindlichkeit der Atemwege einhergehen, bei Säuglingen und Kleinkindern unter 2 Jahren (Gefahr eines Stimmritzenkrampfes mit Atemstillstand). Bei Verschluss der Gallenwege und schweren Leberschäden sollen Olbas Tropfen nicht innerlich angewendet werden. Vorsichtsmaßnahmen für die Anwendung und Warnhinweise: Bei akuten Beschwerden, die z.B. mit Rötung, Schwellung oder Überwärmung einhergehen, sowie bei andauernden Beschwerden muss ein Arzt aufgesucht werden. Nach der Anwendung mit Olbas Tropfen sind die Hände gründlich zu reinigen; so kann ein Kontakt mit empfindlichen Körperstellen wie Augen und Schleimhäuten vermieden werden. Es sollte darauf geachtet werden, dass Kinder mit ihren Händen nicht mit den eingeriebenen Hautpartien der Behandelten in Kontakt gelangen können. Zur Anwendung dieses Arzneimittels bei Kindern liegen keine ausreichenden Untersuchungen vor. Es soll deshalb bei Kindern unter 12 Jahren nicht angewendet werden. Olbas Tropfen sollten wegen nicht ausreichender Untersuchungen in Schwangerschaft und Stillzeit nicht angewendet werden. Wechselwirkungen mit anderen Arzneimitteln: Sind nicht bekannt. Dosierungsanleitung und Art der Anwendung: Erwachsene und Jugendliche über 12 Jahre: Innerliche Anwendung: 3 mal täglich 3 - 4 Tropfen auf Zucker oder in etwas lauwarmem Wasser einnehmen. 2 - 4 Tropfen mit heißem Wasser inhalieren, mit 3 - 4 Tropfen in lauwarmem Wasser gurgeln. Äußerliche Anwendung: Als Einreibung 2 - 4 mal täglich 5 - 15 Tropfen auf die Haut auftragen und verreiben. Bei feuchtkalten Umschlägen einige Tropfen dem Umschlagwasser zusetzen. Die Dauer der Anwendung ist abhängig von Art, Schwere und Verlauf der Erkrankung. Beachten Sie aber bitte in jedem Fall die Angaben im ersten Absatz unter „Vorsichtsmaßnahmen für die Anwendung und Warnhinweise“ sowie die Angaben unter „Nebenwirkungen“. Nebenwirkungen: Wie alle Arzneimittel können Olbas Tropfen Nebenwirkungen haben. Bei der Bewertung von Nebenwirkungen werden folgende Häufigkeitsangaben zugrunde gelegt: Sehr häufig: mehr als 1 von 10 Behandelten Häufig: weniger als 1 von 10, aber mehr als 1 von 100 Behandelten Gelegentlich: weniger als 1 von 100, aber mehr als 1 von 1.000 Behandelten Selten: weniger als 1 von 1.000, aber mehr als 1 von 10.000 Behandelten Sehr selten: weniger als 1 von 10.000 Behandelten, einschließlich Einzelfällen Selten sind Überempfindlichkeitsreaktionen wie Hautausschläge und Juckreiz beschrieben. Selten kann auch eine Verkrampfung der Atemmuskulatur (Bronchospasmus) verstärkt werden. Bei Auftreten von Nebenwirkungen sollte das Präparat zunächst abgesetzt und gegebenenfalls Rücksprache mit einem Arzt genommen werden. Bei den ersten Anzeichen einer Überempfindlichkeitsreaktion dürfen Olbas Tropfen nicht nochmals angewendet werden. Wenn Sie Nebenwirkungen beobachten, die nicht in dieser Packungsbeilage aufgeführt sind, teilen Sie diese bitte einem Arzt oder Apotheker mit. Hinweise und Angaben zur Haltbarkeit: Arzneimittel sollen nach Ablauf des Verfalldatums nicht mehr angewendet werden. Nicht über 25 °C aufbewahren. Arzneimittel unzugänglich für Kinder aufbewahren! Achtung! Olbas oder Olbasdämpfe nicht in die Augen bringen! Zusammensetzung: 10 g (= 11,1 ml) Flüssigkeit enthalten: Wirkstoffe: Pfefferminzöl 5,3 g, Cajeputöl 2,1 g, Eucalyptusöl 2,1 g Sonstige Bestandteile: Wacholderbeeröl 0,3 g Gaultheriaöl 0,2 g Darreichungsform und Packungsgrößen: Packung mit 1 Tropfflasche Flüssigkeit zu 12 ml. Packung mit 1 Tropfflasche Flüssigkeit zu 50 ml. Pharmazeutischer Unternehmer und Hersteller Deutsche Olbas GmbH Hutwiesenstr. 14 D-71106 Magstadt / Stand der Information: Mai 2007 OLBAS Tropfen - Tipps zur Anwendung Beschwerdeart Anwendung Abgespanntheit infolge Überanstrengung oder Erschöpfung Stirn, Schläfen und Nacken mit einigen Tropfen Olbas einreiben und mehrmals am Tag 2 Tropfen in Wasser einnehmen. Darmkatarrh 3-mal täglich 3-4 Tropfen Olbas auf Zucker einnehmen. Erkältungen/Abwehr 1-2 Olbas im Mundraum wirken lassen (durch den Mund einatmen und durch die Nase ausatmen). Bei den ersten Anzeichen sollten Sie mit Olbas inhalieren und dann täglich mehrmals mit 3-4 Tropfen Olbas in lauwarmen Wasser gurgeln. Bei durch Erkältung entstandener leichter Halsentzündung mehrmals täglich mit 4-5 Tropfen Olbas in lauwarmen Wasser gurgeln. Bei Husten mehrmals täglich 3-4 Tropfen Olbas auf Zucker einnehmen und häufig mit Olbas inhalieren. Kopfschmerzen Bei Kopfschmerzen nervöser Art Finger oder Taschentuch mit Olbas befeuchten und die Schläfen damit massieren. Mit Olbas besprengte, kaltfeuchte Auflage auf die Stirn legen. Bei häufig auftretenden Kopfschmerzen einen Arzt aufsuchen. Magenschmerzen nervöser Art Täglich zweimal 4-5 Tropfen Olbas mit Wasser einnehmen. Arzt zu Rate ziehen. Mundhygiene Mit 1-2 Tropfen Olbas in Wasser gurgeln. Entzündetes Zahnfleisch mit Olbas auf Wattestäbchen mehrmals täglich bestreichen oder 2-3 Tropfen Olbas auf die Zahncreme/-bürste geben und damit die Zähne putzten und das Zahnfleisch massieren. Nervenschmerzen-Neuralgie Schmerzende Stellen mehrmals täglich gut mit Olbas einreiben, dreimal täglich 3-4 Tropfen Olbas auf Zucker oder in etwas Wasser einnehmen. Rheuma Ganzpackungen mit Olbas. Körper mit warmen Wasser abwaschen, die betroffenen Partien mit reichlich Olbas einreiben. Den Patienten mit wollenen Tüchern einschlagen. Mehrere Male am Tag und in der Nacht wiederholen. Ärztliche Anweisungen beachten. Verstauchungen (Zerrungen, Verrenkungen, Prellungen) Mit Olbas einreiben und einen feuchten, mit Olbas besprengten Druckverband anlegen. Ruhig liegen. In schweren Fällen Arzt zu Rate ziehen. Wadenkrampf Betroffene Stelle mit Olbas einreiben. Wundheilung Auf Schürf- oder sonstige offene Wunden Olbas 2-3-mal täglich aufträufeln12,95 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Olbas Tropfen 2x 2x50 ml FlüssigkeitSet enthält2x OLBAS® Tropfen 50 mlOlbas Tropfen sind ein bewährtes, konzentriertes Hausmittel, das nach alter Überlieferung als reines Destillat ätherischer Öle aus wertvoller Pfefferminze, Kajeput, Eukalyptus, Wacholderbeeren und Wintergrün gewonnen wird. Olbas Tropfen enthalten keinen Alkohol. Sie wirken schmerzlindernd und antibakteriell und können innerlich, äußerlich und zur Inhalation verwendet werden. Schon wenige Tropfen reichen aus. OLBAS Tropfen Innerlich: Zum Einnehmen – Äußerlich: Zum Einreiben Pflanzliches Arzneimittel. Anwendungsgebiete: Innerlich: Erkältung, Husten, Heiserkeit, Schnupfen, Katarrh, Erschöpfung, Leibschmerzen – Magenschmerzen nervöser Art, Darmkatarrh. Äußerlich: Kopfschmerzen, Nervenschmerzen – Neuralgie, Erschöpfungszustände, rheumatische Beschwerden, Verstauchungen, Wadenkrampf, kleine Wunden, Zahnschmerzen. Gegenanzeigen: Olbas Tropfen dürfen nicht angewendet werden bei bekannter Überempfindlichkeit gegenüber den Wirkstoffen Cajeputöl, Eucalyptusöl und/oder Pfefferminzöl, gegen Cineol und/oder Menthol, die Hauptbestandteile von Cajeput/Eucalyptusöl bzw. Pfefferminzöl sowie gegenüber den sonstigen Bestandteilen, bei Bronchialasthma oder anderen Atemwegserkrankungen, die mit einer ausgeprägten Überempfindlichkeit der Atemwege einhergehen, bei Säuglingen und Kleinkindern unter 2 Jahren (Gefahr eines Stimmritzenkrampfes mit Atemstillstand). Bei Verschluss der Gallenwege und schweren Leberschäden sollen Olbas Tropfen nicht innerlich angewendet werden. Vorsichtsmaßnahmen für die Anwendung und Warnhinweise: Bei akuten Beschwerden, die z.B. mit Rötung, Schwellung oder Überwärmung einhergehen, sowie bei andauernden Beschwerden muss ein Arzt aufgesucht werden. Nach der Anwendung mit Olbas Tropfen sind die Hände gründlich zu reinigen; so kann ein Kontakt mit empfindlichen Körperstellen wie Augen und Schleimhäuten vermieden werden. Es sollte darauf geachtet werden, dass Kinder mit ihren Händen nicht mit den eingeriebenen Hautpartien der Behandelten in Kontakt gelangen können. Zur Anwendung dieses Arzneimittels bei Kindern liegen keine ausreichenden Untersuchungen vor. Es soll deshalb bei Kindern unter 12 Jahren nicht angewendet werden. Olbas Tropfen sollten wegen nicht ausreichender Untersuchungen in Schwangerschaft und Stillzeit nicht angewendet werden. Wechselwirkungen mit anderen Arzneimitteln: Sind nicht bekannt. Dosierungsanleitung und Art der Anwendung: Erwachsene und Jugendliche über 12 Jahre: Innerliche Anwendung: 3 mal täglich 3 – 4 Tropfen auf Zucker oder in etwas lauwarmem Wasser einnehmen. 2 – 4 Tropfen mit heißem Wasser inhalieren, mit 3 – 4 Tropfen in lauwarmem Wasser gurgeln. Äußerliche Anwendung: Als Einreibung 2 – 4 mal täglich 5 – 15 Tropfen auf die Haut auftragen und verreiben. Bei feuchtkalten Umschlägen einige Tropfen dem Umschlagwasser zusetzen. Die Dauer der Anwendung ist abhängig von Art, Schwere und Verlauf der Erkrankung. Beachten Sie aber bitte in jedem Fall die Angaben im ersten Absatz unter...31,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Maqsoodi, Mahbuba: Der Tropfen weiß nichts vom MeerDer Tropfen weiß nichts vom Meer , Eine Geschichte von Liebe, Kraft und Freiheit. Mein afghanisches Herz , Kühlerkomponenten > Elektro- & Hybridautoteile , Erscheinungsjahr: 20170910, Produktform: Leinen, Autoren: Maqsoodi, Mahbuba~Diederichs, Hanna, Seitenzahl/Blattzahl: 367, Abbildungen: s/w Abbildungen im Text, Keyword: afghanistan; buch; bücher; frauen in afghanistan; frauerechte; glaskunst; islam; münchen; shirin ebadi, Fachschema: Afghanistan / Erinnerung, Brief, Tagebuch~Russe~Russland~Südrußland~Frau / Ausland, fremde Kulturen, Fachkategorie: Christentum~Islam~Biografien: allgemein, Region: München~Russland~Afghanistan, Interesse Alter: für Frauen und/oder Mädchen, Warengruppe: HC/Belletristik/Biographien, Erinnerungen, Fachkategorie: Memoiren, Berichte/Erinnerungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Heyne Verlag, Verlag: Heyne Verlag, Verlag: Heyne, Länge: 221, Breite: 139, Höhe: 38, Gewicht: 593, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
Ähnliche Suchbegriffe für Phishing
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Olbas Tropfen 50 ml FlüssigkeitOlbas Tropfen sind ein bewährtes, konzentriertes Hausmittel, das nach alter Überlieferung als reines Destillat ätherischer Öle aus wertvoller Pfefferminze, Kajeput, Eukalyptus, Wacholderbeeren und Wintergrün gewonnen wird. Olbas Tropfen enthalten keinen Alkohol. Sie wirken schmerzlindernd und antibakteriell und können innerlich, äußerlich und zur Inhalation verwendet werden. Schon wenige Tropfen reichen aus. OLBAS Tropfen Innerlich: Zum Einnehmen – Äußerlich: Zum Einreiben Pflanzliches Arzneimittel. Anwendungsgebiete: Innerlich: Erkältung, Husten, Heiserkeit, Schnupfen, Katarrh, Erschöpfung, Leibschmerzen – Magenschmerzen nervöser Art, Darmkatarrh. Äußerlich: Kopfschmerzen, Nervenschmerzen – Neuralgie, Erschöpfungszustände, rheumatische Beschwerden, Verstauchungen, Wadenkrampf, kleine Wunden, Zahnschmerzen. Gegenanzeigen: Olbas Tropfen dürfen nicht angewendet werden bei bekannter Überempfindlichkeit gegenüber den Wirkstoffen Cajeputöl, Eucalyptusöl und/oder Pfefferminzöl, gegen Cineol und/oder Menthol, die Hauptbestandteile von Cajeput/Eucalyptusöl bzw. Pfefferminzöl sowie gegenüber den sonstigen Bestandteilen, bei Bronchialasthma oder anderen Atemwegserkrankungen, die mit einer ausgeprägten Überempfindlichkeit der Atemwege einhergehen, bei Säuglingen und Kleinkindern unter 2 Jahren (Gefahr eines Stimmritzenkrampfes mit Atemstillstand). Bei Verschluss der Gallenwege und schweren Leberschäden sollen Olbas Tropfen nicht innerlich angewendet werden. Vorsichtsmaßnahmen für die Anwendung und Warnhinweise: Bei akuten Beschwerden, die z.B. mit Rötung, Schwellung oder Überwärmung einhergehen, sowie bei andauernden Beschwerden muss ein Arzt aufgesucht werden. Nach der Anwendung mit Olbas Tropfen sind die Hände gründlich zu reinigen; so kann ein Kontakt mit empfindlichen Körperstellen wie Augen und Schleimhäuten vermieden werden. Es sollte darauf geachtet werden, dass Kinder mit ihren Händen nicht mit den eingeriebenen Hautpartien der Behandelten in Kontakt gelangen können. Zur Anwendung dieses Arzneimittels bei Kindern liegen keine ausreichenden Untersuchungen vor. Es soll deshalb bei Kindern unter 12 Jahren nicht angewendet werden. Olbas Tropfen sollten wegen nicht ausreichender Untersuchungen in Schwangerschaft und Stillzeit nicht angewendet werden. Wechselwirkungen mit anderen Arzneimitteln: Sind nicht bekannt. Dosierungsanleitung und Art der Anwendung: Erwachsene und Jugendliche über 12 Jahre: Innerliche Anwendung: 3 mal täglich 3 – 4 Tropfen auf Zucker oder in etwas lauwarmem Wasser einnehmen. 2 – 4 Tropfen mit heißem Wasser inhalieren, mit 3 – 4 Tropfen in lauwarmem Wasser gurgeln. Äußerliche Anwendung: Als Einreibung 2 – 4 mal täglich 5 – 15 Tropfen auf die Haut auftragen und verreiben. Bei feuchtkalten Umschlägen einige Tropfen dem Umschlagwasser zusetzen. Die Dauer der Anwendung ist abhängig von Art, Schwere und Verlauf der Erkrankung. Beachten Sie aber bitte in jedem Fall die Angaben im ersten Absatz unter „Vorsichtsmaßnahmen für die...13,08 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Was ist Kleinanzeigen-Phishing?
Kleinanzeigen-Phishing ist eine Betrugsmasche, bei der Betrüger gefälschte Kleinanzeigen erstellen, um persönliche Informationen oder Geld von ahnungslosen Nutzern zu stehlen. Die Betrüger geben vor, Waren oder Dienstleistungen anzubieten, verlangen jedoch im Voraus Zahlungen oder persönliche Daten, ohne die versprochene Ware oder Dienstleistung zu liefern. Es ist wichtig, vorsichtig zu sein und verdächtige Anzeigen zu vermeiden, um nicht Opfer von Kleinanzeigen-Phishing zu werden. **
-
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
-
Was ist Instagram Phishing?
Instagram Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte Nachrichten oder Links verwenden, um persönliche Informationen von Instagram-Nutzern zu stehlen. Sie geben sich oft als vertrauenswürdige Quellen aus, um die Opfer dazu zu bringen, ihre Login-Daten preiszugeben. Durch Phishing können die Angreifer Zugriff auf die Konten der Opfer erhalten, um sie zu missbrauchen oder sensible Daten zu stehlen. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen an unbekannte Quellen weiterzugeben, um sich vor Instagram Phishing zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.